
Güvenlik Haberleri
Zimbra Güvenlik Açığı Duyuruldu
Zimbra, Mart ayında yayınladığı blog ile tüm sürümlerini etkileyen bir açık olduğunu duyurdu. Elbette aynı duyuru ile beraber güvenlik yaması yayınlandı fakat çoğu kullanıcı bundan hala habersiz.
Zimbra, Mart ayında yayınladığı blog ile tüm sürümlerini etkileyen bir açık olduğunu duyurdu. Elbette aynı duyuru ile beraber güvenlik yaması yayınlandı fakat çoğu kullanıcı bundan hala habersiz.

Uzak Masaüstü Sisteminiz Neden Tehdit Altında?
Birçok kuruluş kendilerini tehdit altına sokan, bilgisayar korsanlarını motive eden etkenin, şirketin hizmetlerini sağlamak üzere kullandığı bilginin değerinden ibaret olduğunu varsaymaktadır.
Gerçek şu ki, siber suçluların kurumsal, kişisel ve/veya mali verilerin değerini önemsiyor olması şart değildir. Sistemlere karşı gerçekleştirilen birçok saldırının sebebi, bizzat sistemlerin işlem gücünün sahip olduğu değerdir. Birçok kuruluşun zayıf güvenlik uygulamaları nedeniyle bu işlem gücünü ele geçirmek kolay hale gelmektedir. Risklerinizi azaltmak için, Uzak Masaüstü kullanımında ve güvenlik önemlerinde daha bilinçli hareket etmeniz gerekmektedir.

Müşterilerimize verdiğimiz hizmetleri daha güvenli ve kaliteli sunabilmek için ISO 27001:2013 Bilgi Güvenliği Yönetim Sistemi kapsamında revize ederek belgemizi aldık.

Son yıllarda bilişim dünyasında hemen hemen her terimin önüne eklenen “bulut” ( cloud ) kelimesini artık görmeye alıştık. Teknoloji meraklıları, Bulut’un ne olduğu konusunda yeterli bilgiye sahip olsalar da bunun bütün potansiyel uygulama ve servisleri kapsadığını söyleyemeyiz. Örnek olarak bir Web Sitesini paylaşımlı barındırma veya kiralık sunucu üzerinde çalıştırmanın alternatifi: Bulut Barındırma ( Cloud Hosting ).
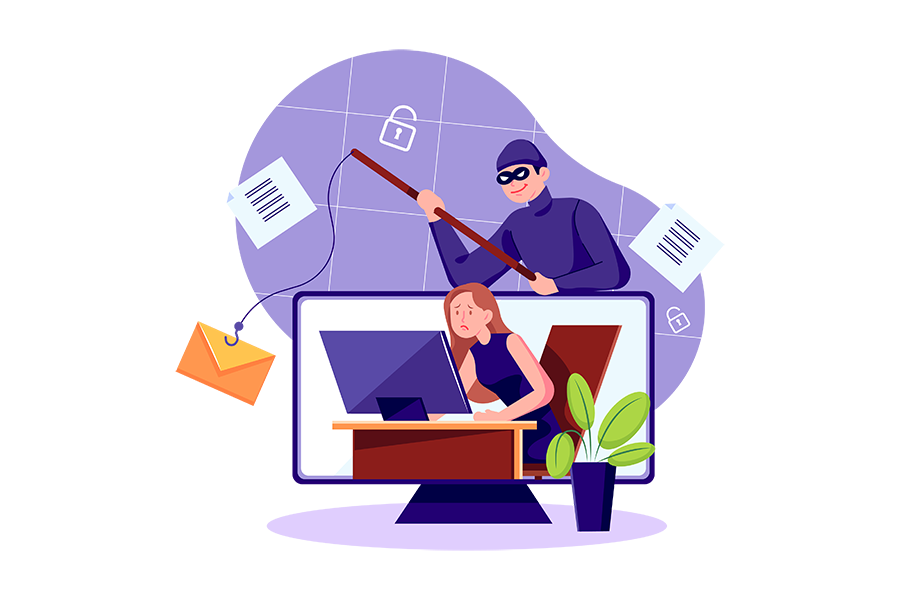
Son günlerde “Hesabınız Kesildi” başlığı ile gönderilen yeni bir sahteharlık e-posta saldırısı başladı. Size, kendi e-posta adresinizden gönderilmiş gibi gördüğünüz bu e-postanın içeriği genel olarak bir dil çevirici (translator) kullanarak devrik cümlelerden derlenmiştir. Bu e-postayı aldığınızda herhangi bir işlem yapmanıza gerek bulunmamaktadır. Konuyu işletmenizin IT Sorumlusuna bildirerek bu tarz e-postaları engellemesi için bilgi verebilirsiniz. İçerik tüm kullanıcılara benzer gönderilmektedir. Saldırgan bu e-posta ile ikna ettiği kullanıcıdan para almayı hedeflemektedir. Bu ve benzeri e-postaları engellemek için e-posta sunucularınız önünde bir e-mail filtreleme çözümü kullanmanız önerilmektedir.

İşletmenizin kullandığı e-posta sunucusu, dosya paylaşım, şirket içi mesajlaşma ve video konferans, canlı yayın, sistem izleme (monitoring), yük dengeleme (load balancer), web sunucusu, arşivleme vb. birçok internet varlığınızda Açık Kaynak – Özgür Yazılım ( Open Source ) kullanarak maliyetlerinizi düşürebilirsiniz.
Veriyum, her ölçekte işletme için kurumsal düzeyde barındırma ve yönetilebilir bulut servis çözümleri sunuyor. Verdiği hizmet ve servislerde öncelikli olarak açık kaynak kullanımını tercih eden Veriyum; son teknolojik altyapıyı kullanarak web, e-posta, anti-spam servisi, sanal sunucu, bulut bilişim ve veri merkezi hizmetlerini işletmelerin özel ihtiyaçlarına uygun çözümler üreterek sağlıyor. Bunun yanı sıra bilgi güvenliği, felaket yedekleme senaryoları üzerine danışmanlık hizmetleri sunan şirket, kurumların bilgi teknolojileri süreçlerinde güvenlik ve sürekliliğin sağlanmasını amaçlıyor.

Spam konusu günümüzde hala artmakta olan bir problem. Hizmet sağlayıcılar, şirketlerin gerçek e-postaları dışında bir gönderi almamaları için sürekli yeni çözümler aramaktadır. Yaygın olarak kullanılan sistemlerde hazır gelen antispam çözümleri pek çok durumda istenen sonucu veremez. Sonuç olarak kullanıcılar gerçek anlamda spamdan arınmış bir sistem için daha güçlü çözümlere ihtiyaç duyarlar.
Günümüzde kullanılan en önemli teknoloji tartışmasız internet teknolojisidir. İnternet ile gelen birçok uygulama sayesinde iş yerleri büyük kolaylıklar elde etmiştir. Bu teknolojilerden en önemlilerinden biri E-mail teknolojisidir. İş yerlerinde neredeyse her şeyin yazılı ve hızlı olması gerekmektedir. Bu nedenle iş yerlerinde veya devlet kurumlarında E-mail kullanımı oldukça fazladır. E-mail kullanımı oldukça işlerimizi kolaylaştıran bir teknolojidir, fakat E-Posta güvenliği sağlanmadan kullanımı oldukça büyük hatta geri dönülemez sorunlara yol açabilir.
Güvenlik araştırmacıları, Cron siber suç gruplarıyla bağlantılı olabilecek bankacılık ve kart bilgilerini toplayacak yeni kötü amaçlı yazılım konusunda uyarıda bulunuyorlar.
Cron Bankacılık Trojanı, bu yılın başlarında Rus makamları tarafından tutuklanmadan önce grubun 900.000 $ çalmak için kullandığı Catelites Bot ile benzerlik taşıyor.
Yetkililere göre, Cron üyelerinin bu kötü amaçlı yazılımları kampanyalarında kullandıklarının “muhtemel” olduğu belirtiliyor.